
- Bez kategorii
Co pracownik może wkleić do ChatGPT i innych narzędzi AI? Zasady dla firm.
Sztuczna inteligencja jest już wszędzie wokół nas i stała się częścią naszego codziennego życia, a w ostatnim czasie także mocnym narzędziem w pracy. Jej największą zaletą jest uniwersalność, bo korzysta z niej zarówno pani z księgowości, jak i prezes czy osoba pracująca na produkcji, a każde z nich do własnych zadań.
Dlatego w tym artykule na pewno nie powiemy ci, żeby rezygnować z AI, bo dobrze wiesz, od ilu zadań potrafi cię odciążyć. Powiemy za to, jak uporządkować korzystanie z niego w firmie i jak robić to bezpiecznie, ponieważ najwięcej problemów może wynikać z tego, że pracownicy nie wiedzą, co wolno, a czego nie wolno, więc każdy rozstrzyga to sam. Sprawdźmy zatem, co można wkleić do ChatGPT i podobnych narzędzi, co zmienia konto firmowe, co na ten temat mówią przepisy i jak spisać w firmie zasady, które zmieszczą się na jednej stronie.
Table of Contents
Co można wkleić do ChatGPT, a czego nie?
To, co można wkleić do ChatGPT, zależy przede wszystkim od rodzaju informacji i rodzaju konta, na którym pracujesz. Poniższy podział jest naszą praktyczną rekomendacją, a nie przepisem prawa, dlatego możecie dopasować go do swojej firmy, a dotyczy on w takim samym stopniu ChatGPT, jak Copilota, Gemini, Claude i innych podobnych narzędzi.
Zwykle można
- informacje, które firma już opublikowała, na przykład treść strony internetowej albo komunikat prasowy;
- ogólne pytania, na przykład o wyjaśnienie pojęcia albo formułę w Excelu;
- szkice tekstów, które nie zawierają danych osób ani informacji wewnętrznych;
- zmyślone przykłady, na których chcesz coś przećwiczyć.
Tylko na koncie firmowym i zgodnie z zasadami firmy
- wewnętrzne procedury i instrukcje;
- robocze oferty i prezentacje;
- notatki ze spotkań, jeśli nie zawierają danych osobowych ani informacji poufnych;
- fragmenty kodu, który nie jest publiczny.
Nie wklejamy, dopóki firma tego wyraźnie nie sprawdzi i nie dopuści
- dane osobowe klientów, pracowników i kandydatów, w tym CV;
- dane o zdrowiu oraz dane dzieci;
- wynagrodzenia i niepubliczne dane finansowe;
- umowy oraz dokumenty objęte poufnością;
- informacje przekazane przez klienta do określonego celu.
Nigdy i nigdzie: hasła, klucze dostępu do systemów (tak zwane klucze API) oraz numery kart płatniczych. Takich danych nie powinno być w żadnej rozmowie z narzędziem AI, także na koncie firmowym.
W razie wątpliwości warto zastanowić się, czy ta osoba albo ta firma spodziewa się, że jej informacje trafią do zewnętrznego dostawcy, a jeśli odpowiedź brzmi „raczej nie”, lepiej wstrzymać się z wklejaniem i zapytać osobę odpowiedzialną w firmie za te zasady.
Co dzieje się z tekstem, który wklejasz do narzędzia AI?
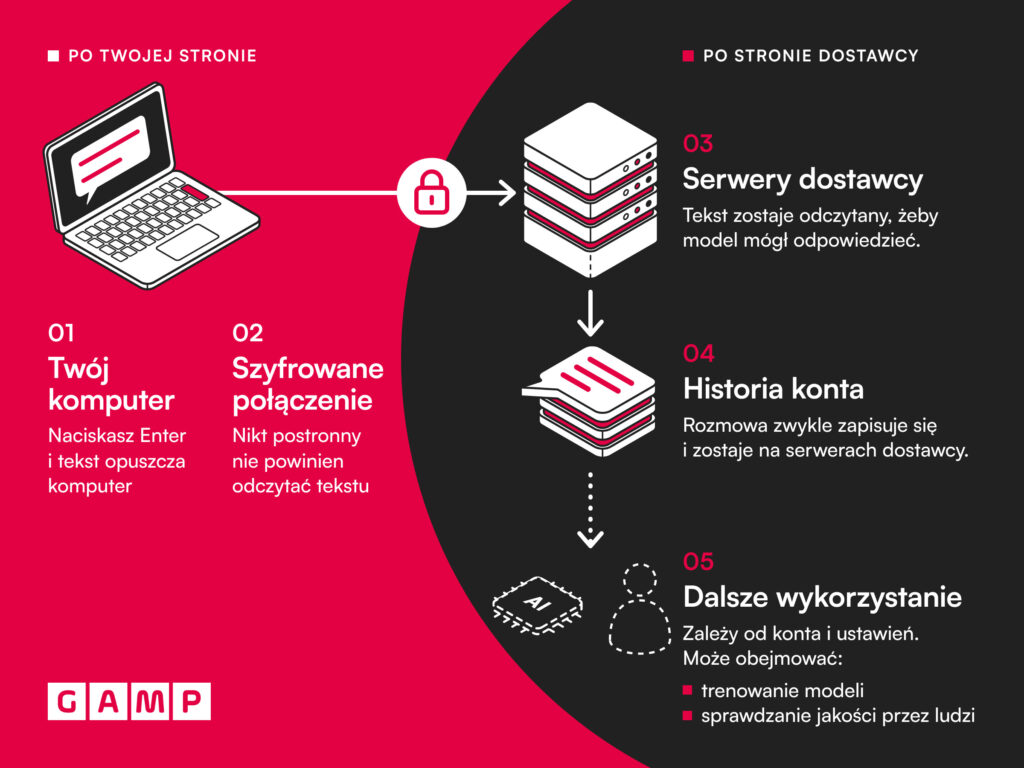
Pisząc w ChatGPT czy innym narzędziu AI, często działamy już odruchowo, bo chcemy po prostu szybko dostać odpowiedź. Tymczasem gdy naciskasz Enter, treść zapytania opuszcza twój komputer i zostaje przesłana na serwery dostawcy, a dopiero potem na ekranie zaczyna pojawiać się odpowiedź. Połączenie jest szyfrowane, dlatego po drodze nikt postronny nie powinien odczytać tego tekstu, ale po stronie dostawcy musi on zostać odczytany, bo inaczej model przygotowujący odpowiedź nie miałby na czym pracować. Od tej chwili Twój tekst znajduje się w systemach zewnętrznej firmy, a ty nie widzisz już, co dzieje się z nim dalej.
Gdy odpowiedź jest gotowa, treść zapytania nie znika, bo rozmowa zwykle zapisuje się w historii twojego konta, żeby można było do niej wrócić, a więc nadal pozostaje na serwerach dostawcy. Z poziomu okna czatu nie widać jednak, w ilu miejscach jest przechowywana i kto ma do niej dostęp. Kliknięcie „usuń” też nie zawsze działa od razu, ponieważ dane mogą zostać tam jeszcze przez pewien czas określony w zasadach danej usługi. Serwery mogą przy tym znajdować się poza Europą, a w ich obsłudze mogą uczestniczyć kolejne firmy, o czym informują regulaminy, których większość z nas nigdy nie czyta.
Dalsza droga zależy od konta i ustawień. Jeśli korzystasz z prywatnego konta, także płatnego, rozmowy mogą posłużyć do trenowania modeli, czyli do ulepszania kolejnych wersji narzędzia. Model nie działa jak baza danych, w której można po prostu wyszukać Twój dokument, ale taka rozmowa tak jakby przestaje wtedy służyć wyłącznie tobie. U niektórych dostawców wybrane rozmowy mogą czytać także ludzie, którzy sprawdzają jakość odpowiedzi.
Oczywiście nie oznacza to, że Twoja załączona oferta za chwilę wyświetli się komuś innemu. Kłopot bardziej polega na tym, że firma traci rozeznanie, gdzie dokładnie jest jej informacja, jak długo tam zostanie i na jakich zasadach. Jeśli klient zapyta, co stało się z jego danymi, trudno będzie mu odpowiedzieć. Trudno będzie też ustalić, czy firma dotrzymała umowy o poufności, jeśli obiecała w niej klientowi, że nie przekaże jego informacji nikomu z zewnątrz.
Dochodzą do tego dwa praktyczne ryzyka. Pierwsze dotyczy konta pracownika, bo jeśli ktoś pozna jego hasło i się na nie zaloguje, może przeczytać zapisane tam rozmowy razem ze wszystkim, co zostało w nich wklejone. Drugie dotyczy samego dostawcy, bo w jego systemach też może dojść do błędu albo włamania, a wtedy dane mogą wyciec, mimo że nikt w firmie nie zrobił nic złego.
Czy płatne konto wystarczy?
Jeśli chodzi o płatne konto prywatne, to niestety nie. ChatGPT Plus, Claude Pro czy płatny plan Gemini dają przede wszystkim większe limity i dostęp do mocniejszych modeli, ale z punktu widzenia danych nadal są kontami prywatnymi, dlatego najważniejsza granica przebiega między kontem prywatnym a firmowym, a nie między darmowym a płatnym.
Różnica polega przede wszystkim na tym, na jakich warunkach dostawca korzysta z danych. Konto prywatne działa na podstawie regulaminu dla użytkowników indywidualnych, więc firma nie ma z dostawcą żadnej umowy, a dostawca może wykorzystywać wprowadzone treści także do własnych celów, opisanych w jego polityce prywatności, na przykład do trenowania modeli. Odpowiedzialność za dane klientów czy pracowników wklejone przez pracownika nadal spoczywa przy tym na firmie, bo to ona zdecydowała, że trafią do zewnętrznego narzędzia. Na koncie firmowym dostawca działa co do zasady na podstawie umowy powierzenia, czyli przetwarza dane w imieniu firmy i według jej poleceń, a nie do własnych celów.
| Narzędzie | Konto prywatne, także płatne | Konto firmowe |
| ChatGPT | Free, Go, Plus, Pro. Rozmowy mogą służyć do trenowania modeli, ale można to wyłączyć w ustawieniach. Zostają na koncie do usunięcia, a potem zwykle do 30 dni u dostawcy. | Business, Enterprise, Edu. OpenAI domyślnie nie trenuje modeli na tych danych. W Enterprise i Edu okres przechowywania ustawia organizacja. |
| Claude | Free, Pro, Max. Rozmowy mogą służyć do trenowania modeli, chyba że to wyłączysz. Usunięty czat znika z historii od razu, a u dostawcy zostaje do 30 dni. Rozmowy użyte do trenowania mogą być przechowywane do 5 lat w formie zanonimizowanej. | Team, Enterprise. arunki umowy zabraniają Anthropic trenowania modeli na treściach klienta. |
| Gemini | Konto Google, także z płatnym planem AI. Przy włączonym zapisywaniu aktywności (Keep Activity) rozmowy służą do ulepszania usług, w tym do trenowania modeli, a część z nich czytają ludzie. Aktywność jest domyślnie przechowywana przez 18 miesięcy. Po wyłączeniu tego ustawienia nowe rozmowy nie służą do trenowania, ale zostają u dostawcy przez 72 godziny. | Kwalifikujące się edycje Google Workspace. Dane nie trenują modeli i nie są przeglądane przez ludzi bez zgody klienta. |
| Copilot | Konto Microsoft. Dokumenty Microsoftu nie dają dziś jednoznacznej odpowiedzi, czy rozmowy z kont prywatnych w Europie mogą trenować modele, a dla nowej aplikacji nie podano okresu przechowywania. | Konto służbowe z Copilot Chat lub płatnym Copilotem. Zapytania, odpowiedzi i dane z Microsoft Graph nie trenują modeli bazowych. |
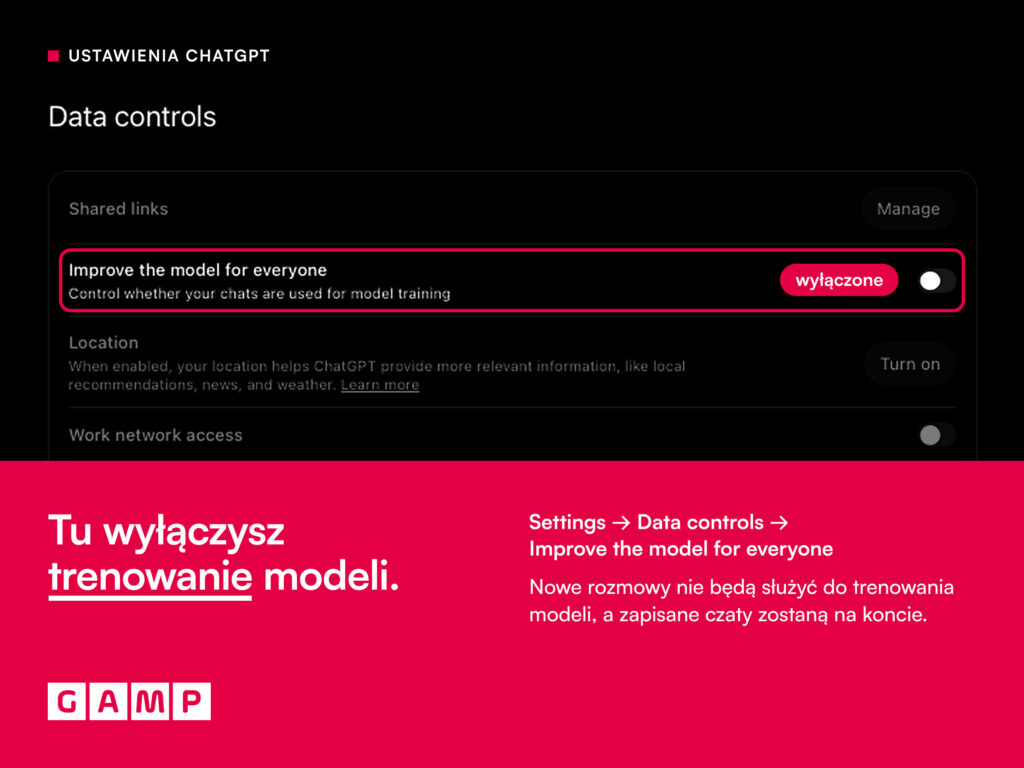
Wyłączenie trenowania na koncie prywatnym warto zrobić, ale nie załatwia ono całej sprawy, ponieważ dostawca nadal korzysta z danych na zasadach regulaminu dla użytkowników indywidualnych, firma nie ma z nim umowy powierzenia, nie kontroluje konta pracownika i nie może sama usunąć jego historii, gdy ta osoba odejdzie.
Do tego regulaminy przewidują wyjątki, w których rozmowa może zostać wykorzystana mimo wyłączonego trenowania. W Claude dotyczy to na przykład sytuacji, w której klikniesz kciuk w górę lub w dół pod odpowiedzią i w ten sposób wyślesz dostawcy ocenę razem z rozmową, a także rozmów, które systemy bezpieczeństwa oznaczą jako możliwe naruszenie zasad korzystania z usługi. W Gemini po wyłączeniu zapisywania aktywności nowe rozmowy nie służą do trenowania modeli, ale według polityki Google mogą być nadal przechowywane do 72 godzin i wykorzystywane do ochrony usługi, także przez ludzi, którzy je sprawdzają. Google nie wyjaśnia dokładnie, na czym ma polegać ta ochrona, choć najpewniej chodzi o wykrywanie nadużyć, takich jak próby obejścia zabezpieczeń narzędzia. Dla firmy wniosek jest prosty, nawet przy wyłączonym trenowaniu nie można zakładać, że nikt poza pracownikiem nigdy nie zobaczy tej rozmowy.
Warto też uważać na nazwy, bo nie każda, która brzmi firmowo, oznacza warunki firmowe. Workspace Individual, Business Base i starsze G Suite działają na warunkach konsumenckich, a przy Copilocie wszystko zależy od konta, na które się logujesz, dlatego przed wklejeniem danych trzeba sprawdzić umowę, a nie samą nazwę planu.
Konto firmowe także nie rozwiązuje wszystkiego. Ktoś musi je skonfigurować, sprawdzić warunki i zadbać o pozostałe obowiązki wynikające z RODO, a firmowy plan nie oznacza automatycznie, że dane zostają w Europie. Region europejski zależy od planu i konfiguracji, na przykład w ChatGPT jest dostępny dla uprawnionych klientów Enterprise i Edu, a plan Business nie jest wśród nich wymieniony. Samo założenie konta firmowego nie oznacza więc, że można już wklejać wszystko.
Anonimizacja, czyli „Usunąłem nazwisko, więc jest bezpiecznie”. Czy na pewno?
Usunięcie imienia i nazwiska to dobry nawyk, ale często za mało, żeby dane przestały być danymi osobowymi. Jeśli w tekście zostaje stanowisko, nazwa małej miejscowości, data zdarzenia i opis sytuacji, osoba z firmy albo branży może bez trudu domyślić się, o kogo chodzi. Podobnie jest z firmą, bo opis „nasz największy klient z branży spożywczej w regionie” nie zawiera nazwy, a mimo to może ją jednoznacznie wskazywać.
Dlatego przed wklejeniem warto zastanowić się, czy ktoś znający sprawę rozpoznałby, o kim mowa, a jeśli tak, usunąć lub zmienić także te szczegóły, które na to pozwalają. Często wystarczy inne podejście, ponieważ narzędzie AI rzadko potrzebuje prawdziwych danych, żeby pomóc. Zamiast wklejać całą korespondencję z klientem, możesz opisać sytuację własnymi słowami i poprosić o szkic odpowiedzi, a zamiast prawdziwego arkusza pokazać kilka zmyślonych wierszy o tym samym układzie.
Tego problemu nie rozwiązuje również tryb tymczasowy dostępny w części narzędzi, ponieważ rozmowa wprawdzie może nie trafić do historii, ale tekst nadal jest wysyłany do dostawcy i może być przez pewien czas przechowywany na jego zasadach.
Jakie przepisy mają tu znaczenie?
Polskie przepisy nie zakazują pracownikom korzystania z ChatGPT, dlatego liczy się przede wszystkim to, jakie informacje trafiają do narzędzia i czy firma ma do tego podstawy. Najczęściej w grę wchodzą cztery obszary.
- RODO. Jeśli do narzędzia trafiają dane osobowe, firma musi między innymi mieć podstawę prawną do ich przetwarzania (np. zgoda, umowa, przepis prawa, prawnie uzasadniony interes), poinformować osoby, których dane dotyczą o odbiorcach danych, i wiedzieć, gdzie te dane są przechowywane. Gdyby dane były przekazywane poza EOG to musi zostać zapewniony zgodny z RODO mechanizm transferu. Gdy dostawca narzędzia AI przetwarza dane osobowe w imieniu firmy, potrzebna jest umowa powierzenia, czyli umowa określająca, co i na jakich zasadach wolno mu z nimi robić.
- Tajemnica przedsiębiorstwa. Informacja jest chroniona jako tajemnica przedsiębiorstwa między innymi wtedy, gdy firma dba o jej poufność. Wklejanie jej do narzędzia na niesprawdzonych warunkach może utrudnić wykazanie, że rzeczywiście o nią dbano.
- Umowy z klientami. Umowy o poufności, często nazywane NDA, mogą zakazywać przekazywania informacji podmiotom zewnętrznym albo ograniczać ich użycie do określonego celu. Warto sprawdzić, czy dostawca narzędzia AI nie staje się takim podmiotem zewnętrznym.
- AI Act. Firmy korzystające z systemów AI powinny podejmować działania wspierające kompetencje swoich pracowników w tym zakresie. Przepisy wymagają zapewnienia określonego poziomu wiedzy u każdej osoby, natomiast nie wymagają konkretnego certyfikatu. Dobrym punktem wyjścia jest lista pytań opublikowana przez Urząd Ochrony Danych Osobowych w sierpniu 2026 roku. Wersja dla małych i średnich firm korzystających z gotowych narzędzi AI ma 26 pytań, według urzędu nie wymaga wiedzy prawniczej i zajmuje około 30 minut. Jeśli odpowiedź „nie” pojawi się więcej niż trzy razy, UODO zaleca konsultację ze specjalistą przed dalszym korzystaniem z narzędzia.
Jak ułożyć w firmie zasady, których ktoś będzie przestrzegać?
Sam zakaz rzadko rozwiązuje problem, ponieważ pracownicy, którzy przekonali się, ile czasu oszczędza im AI, mogą korzystać z niego dalej na prywatnym telefonie, tyle że firma przestanie o tym wiedzieć. Dużo więcej daje wskazanie zatwierdzonego narzędzia i spisanie jasnych zasad, do czego zachęca także UODO, według którego firma powinna określić, jakie informacje wolno wprowadzać do narzędzia, jakie zastosowania są dopuszczone i jak postępować przy błędnej odpowiedzi albo podejrzeniu wycieku.
Takie zasady nie muszą być długim regulaminem, bo dla większości małych i średnich firm wystarczy jedna strona napisana tak, żeby pracownik mógł szybko znaleźć odpowiedź. Najlepiej przygotować ją razem z osobami, które już korzystają z AI, ponieważ wtedy opisuje prawdziwe sytuacje z ich pracy.
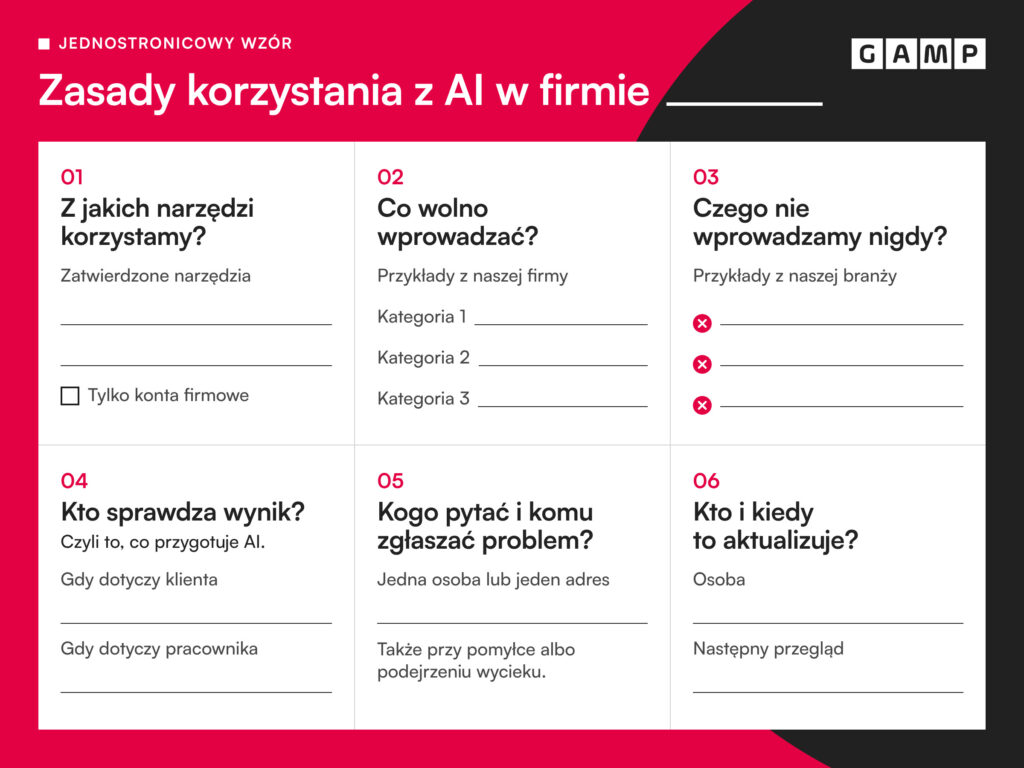
- Z jakich narzędzi korzystamy? Wypiszcie zatwierdzone narzędzia i wskażcie, czy praca odbywa się wyłącznie na kontach firmowych.
- Co wolno wprowadzać? Dopasujcie do swojej firmy trzy kategorie z początku tego artykułu.
- Czego nie wprowadzamy nigdy? Wymieńcie to wprost, razem z przykładami z Waszej branży.
- Kto sprawdza wynik? Ustalcie, że za tekst, kod lub decyzję odpowiada człowiek, a nie narzędzie, zwłaszcza jeśli wynik dotyczy klienta albo pracownika.
- Kogo pytać i komu zgłaszać problem? Podajcie jedną osobę lub jeden adres, także na wypadek pomyłki.
- Kto i kiedy to aktualizuje? Wyznaczcie osobę i termin przeglądu, bo narzędzia i ich warunki się zmieniają.
Co zrobić, jeśli ktoś już wkleił coś, czego nie powinien?
Najważniejsze jest szybkie zgłoszenie, dlatego warto od początku jasno powiedzieć, że osoba, która sama zgłosi pomyłkę, pomaga firmie. Jeśli pracownik będzie obawiał się konsekwencji, może po cichu skasować rozmowę, a wtedy firma straci czas i informację, co właściwie się stało.
Po zgłoszeniu trzeba ustalić, jakie dane zostały wprowadzone, do jakiego narzędzia i na jakim koncie, a następnie zapisać te ustalenia. Dopiero potem warto usuwać rozmowę, mając świadomość, że jej skasowanie nie musi oznaczać natychmiastowego usunięcia danych u dostawcy. Jeśli w tekście znalazły się hasła albo klucze dostępu, należy je od razu zmienić.
Gdy w grę wchodzą dane osobowe, sprawą powinna zająć się osoba odpowiedzialna w firmie za ochronę danych, która oceni, czy doszło do naruszenia i czy trzeba je zgłosić do UODO. Na takie zgłoszenie firma ma co do zasady 72 godziny od stwierdzenia naruszenia. W swoim opracowaniu Urząd Ochrony Danych Oobowych wskazuje, że naruszeniem może być również wprowadzenie danych do narzędzia, które nie zostało dopuszczone w organizacji, ale nie każda taka sytuacja musi kończyć się zgłoszeniem, dlatego warto zapisać, jak firma ją oceniła i dlaczego.
Jak możemy pomóc?
Zajmujemy się cyberbezpieczeństwem firm i widzimy, że o bezpieczeństwie danych coraz częściej decydują codzienne nawyki, a nie tylko technologia. Jeśli chcecie korzystać z AI w uporządkowany sposób, możemy pomóc na kilku etapach.
- Szkolenie zespołu. Prowadzimy szkolenia dla pracowników z bezpiecznej pracy z danymi, stacjonarnie w województwie lubuskim i województwach ościennych oraz online w pozostałych regionach
- Pomoc w ustaleniu zasad. Wspólnie sprawdzimy, z jakich narzędzi korzysta wasz zespół, i przygotujemy zasady dopasowane do waszej firmy.
- Nasze własne zasady. Sami korzystamy z narzędzi AI na co dzień i pracujemy według wewnętrznych zasad, dlatego wiemy, jakie pytania pojawiają się w praktyce.
Wiesz, co Twój zespół wkleja do narzędzi AI?
Najczęstsze pytania (FAQ)
Wklejenie CV kandydata do zewnętrznego narzędzia AI trzeba rozpatrywać jednocześnie na gruncie RODO i AI Act.
CV zawiera dane osobowe kandydata, więc nie należy wklejać go do prywatnego konta w narzędziu AI.
Nawet na koncie firmowym firma powinna najpierw sprawdzić warunki umowy z dostawcą w tym przekazywanie danych poza EOG, zweryfikować posiadanie umowy powierzenia, zadbać o podstawę prawną do przetwarzania danych osobowych, poinformować kandydatów o odbiorcach ich danych, ocenić ryzyko związane z wykorzystaniem AI, a jeżeli przetwarzanie może powodować wysokie ryzyko dla praw i wolności kandydatów, również przeprowić DPIA.
Jeśli narzędzie ma wpływać na ocenę kandydatów, dochodzą kolejne obowiązki, a o wyniku powinien realnie decydować człowiek.
Najpierw sprawdź, czy umowa nie zawiera danych osobowych i czy nie jest objęta klauzulą poufności.
Dokumentu poufnego nie należy wklejać do prywatnego konta. Na koncie firmowym można z niego korzystać, jeśli pozwalają na to zasady firmy i warunki współpracy z drugą stroną.
Pamiętaj też, że odpowiedź narzędzia AI nie zastępuje opinii prawnika.
Nie w tym sensie, którego zwykle oczekują firmy.
Plus to płatne konto prywatne, które daje większe możliwości narzędzia, ale nie zmienia go w konto firmowe.
Różnicę w sposobie traktowania danych tworzą przede wszystkim plany Business i Enterprise oraz ich warunki.
Aktualne zasady warto sprawdzić bezpośrednio u dostawcy.
AI Act wymaga od firm korzystających z systemów AI podejmowania działań wspierających kompetencje pracowników w tym zakresie.
Przepisy nie narzucają jednej formy szkolenia ani certyfikatu i nie wymagają gwarantowania określonego poziomu wiedzy.
Także UODO wskazuje, że szkolenie użytkowników ogranicza ryzyko niewłaściwego użycia narzędzi.
To zależy od tego, czy kod jest publiczny, do kogo należy i na jakim koncie pracujesz. Kodu niepublicznego, a zwłaszcza kodu klienta, nie należy wklejać do prywatnego konta. Hasła i klucze dostępu nie powinny trafiać do narzędzia nawet na koncie firmowym. Jeśli zespół korzysta z AI przy tworzeniu oprogramowania, warto też pamiętać o osobnych ryzykach aplikacji budowanych z pomocą AI.


