
- Cyberbezpieczeństwo
SMS od „Twoje Dane”? To nie my. O tym, jak zostaliśmy wplątani w aferę MyDr.
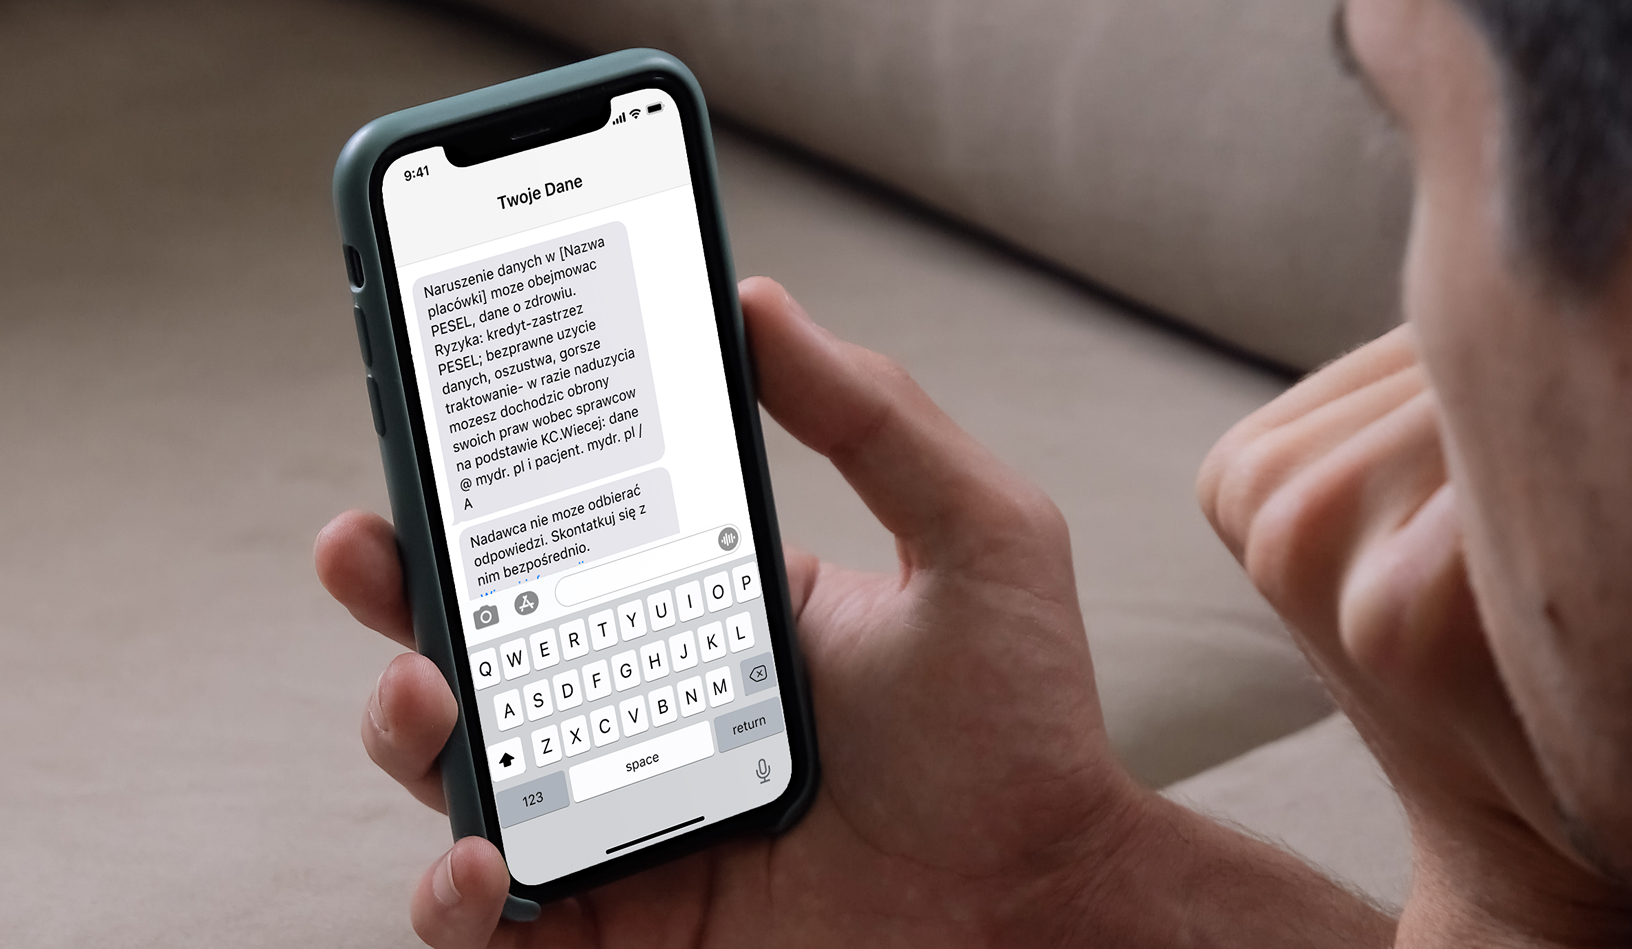
Jeśli dostajesz SMS podpisany „Twoje Dane”, wpisujesz te słowa w wyszukiwarkę i zamiast swojej przychodni znajdujesz stronę twojedane.pl i trop doprowadza Cię do naszej firmy, to najpierw uspokajamy, że to nie my wysłaliśmy tę wiadomość, nie mamy Twoich danych i nie mamy nic wspólnego z MyDr. Poniżej tłumaczymy po kolei, skąd wziął się ten SMS, czy jest prawdziwy i co warto teraz zrobić.
Żeby zostać podejrzanym w największym wycieku danych medycznych w historii Polski, nie trzeba wiele. Wystarczy w 2018 roku założyć serwis o ochronie danych osobowych, nazwać go twojedane.pl i cierpliwie poczekać, aż ktoś inny wpisze te same dwa słowa w polu nadawcy SMSa wysłanego do połowy kraju. Nam zajęło to osiem lat, ale efekt przerósł oczekiwania. 8 września, koło szesnastej, zadzwoniła redakcja TVN24 z uprzejmym, ale konkretnym pytaniem: skąd mamy dane dziewiętnastu milionów pacjentów. 😊
Kortyzol, jak łatwo się domyślić, zaliczył w tym momencie wynik roku. Zarzut był ogromny, a nikt z nas nie miał pojęcia, o czym mowa, bo ostatnią rzeczą, jaką firma zajmująca się IT i instalacjami spodziewa się usłyszeć od telewizji, jest pytanie o bazę pacjentów, której nie ma. I wtedy, zamiast paniki, włączyła nam się branżowa paranoja… A może ten reporter to w ogóle nie reporter, tylko oszust, który właśnie testuje, ile powiemy? Bo tak przecież wyglądają oszustwa na telefon. Ktoś dzwoni z poważnym pytaniem, zaskoczony rozmówca chce się wytłumaczyć i w stresie mówi więcej, niż powinien np. jakich ma klientów, z jakich systemów korzysta, kto w firmie za co odpowiada. Dlatego zanim odpowiedzieliśmy na cokolwiek, grzecznie poprosiliśmy o zrzut ekranu wiadomości, o którą chodzi. Reporter okazał się prawdziwy i, jak sądzimy, lekko poirytowany.
Zrzut ekranu wyjaśnił wszystko. Była to wiadomość o wycieku danych, w której treści pojawiała się nazwa przychodni, a jako nadawca widniało „Twoje Dane”. Wystarczy wpisać te dwa słowa w wyszukiwarkę, żeby zamiast jakiejkolwiek przychodni trafić na naszą stronę twojedane.pl. To właśnie zrobił reporter, a po nim, jak się wkrótce okazało, całkiem sporo innych dziennikarzy jak i osób objętych wyciekiem. O wycieku z MyDr wiedzieliśmy już od sierpnia, tak jak cała branża, i przyglądaliśmy mu się z bezpiecznej odległości. Że w tej historii znajdzie się miejsce także dla nas, dowiedzieliśmy się dopiero tamtego popołudnia.
Poniżej cała historia. Kto naprawdę wysłał ten SMS, dlaczego wyglądał jak oszustwo, co zrobić z własnym PESEL i jak zawiadamiać ludzi tak, żeby nie bali się własnej przychodni.
Spis treści
Co właściwie stało się w MyDr
Większość osób, które dostały tego SMSa, nigdy wcześniej nie słyszała o MyDr, i trudno się dziwić, bo nikt nie chodzi do MyDr na wizytę. MyDr to firma, która tworzy program komputerowy dla gabinetów i przychodni, ten sam, w którym lekarz podczas wizyty coś zapisuje, patrząc w monitor zamiast na pacjenta, a potem wystawia receptę i dopisuje kolejną stronę do Twojej karty. Konta się w nim nie zakłada samodzielnie i nikt nie pyta o zgodę na nie przy rejestracji. Wystarczy, że korzysta z niego przychodnia, w której się leczysz, a Twoje dane są w środku, razem z danymi wszystkich innych pacjentów.
Skąd więc ta firma je ma, skoro nigdy jej niczego nie podpisywaliśmy? Odpowiedź zwykle leży na kartce wręczanej przy pierwszej wizycie, tej, którą rejestratorka podsuwa ze słowami „tu jeszcze podpis, to taka zgoda RODO”. Gdzieś w jej treści, najczęściej w okolicach punktu o „odbiorcach danych”, jest zdanie, że dane mogą być przekazywane firmom, które dostarczają placówce systemy informatyczne. Mało kto czyta ten dokument do końca, zwłaszcza z dzieckiem na ręku i kolejką za plecami, ale to właśnie ten punkt.
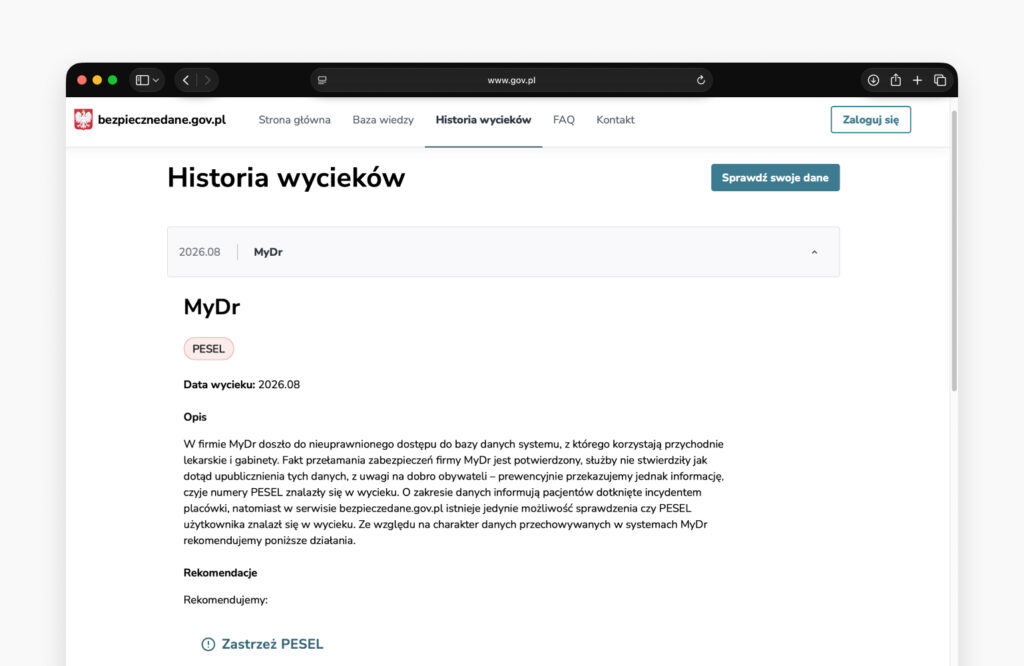
10 sierpnia 2026 r. MyDr poinformowało, że ktoś niepowołany dostał się do jego systemów. Dwa dni później Ministerstwo Cyfryzacji podało skalę, przy której wszystkie wcześniejsze polskie wycieki wyglądają skromnie, ponieważ sprawa mogła dotyczyć danych około 18,8 miliona osób i ponad 12 tysięcy placówek w całej Polsce. Chodzi przede wszystkim o numery PESEL, ale program tego typu przechowuje też informacje o wizytach, receptach i lekach, a więc rzeczy, których nikt nie chciałby oglądać w cudzych rękach. Czy dane faktycznie zostały skopiowane i w jakim zakresie, ustala teraz Urząd Ochrony Danych Osobowych. Kiedy piszemy ten tekst, nie ma sygnałów, że informacje z MyDr pojawiły się w internecie, a Ministerstwo Zdrowia zapewniło, że sprawa nie dotyczy Internetowego Konta Pacjenta ani innych centralnych systemów.
Dlaczego w takim razie SMS przyszedł od przychodni, a nie od firmy, u której doszło do włamania? Bo według RODO to Twoja przychodnia jest administratorem Twoich danych, czyli tym, kto za nie odpowiada i kto ma obowiązek poinformować Cię, gdy coś pójdzie nie tak. MyDr jest tylko dostawcą narzędzia, w języku prawniczym podmiotem przetwarzającym, i swoje obowiązki ma wobec przychodni, nie wobec Ciebie. Włamanie nastąpiło u dostawcy, ale za zawiadomienie każdego pacjenta odpowiada jego przychodnia. Samą wysyłkę mogła zrobić sama albo zlecić ją MyDr, bo umowa powierzenia zobowiązuje dostawcę do wspierania administratora w takich sytuacjach. Odpowiedzialność jednak nie przechodzi razem z wysyłką, nawet jeśli SMS wychodzi z systemu dostawcy, to przychodnia odpowiada za to, co w nim jest.
I tu robi się ciekawie. Kiedy położy się obok siebie kilka takich SMSów z różnych przychodni, okazuje się, że są identyczne. Ten sam tekst, ten sam brak polskich znaków, ten sam nadawca „Twoje Dane”. Różni je wyłącznie pierwsze zdanie, w którym każda placówka wpisała swoją nazwę. Kilkanaście tysięcy przychodni, jeden szablon. Do szablonu jeszcze wrócimy. Najpierw pytanie, które słyszeliśmy najczęściej, czy przychodnia w ogóle mogła do mnie z tym napisać?
Skąd te SMSy? Bo tak każe prawo
Mogła. A nawet więcej, musiała, i to pod groźbą kary, bo RODO po takim zdarzeniu wymaga od administratora dwóch rzeczy, obu w krótkim terminie.
- Zgłoszenia do urzędu. Przychodnia ma na to 72 godziny od chwili, gdy dowie się o naruszeniu (art. 33 RODO), co w praktyce oznacza, że jeśli dostawca zadzwoni w piątek po południu, weekend przestaje istnieć. Jeśli placówka nie zna jeszcze szczegółów, zgłasza to, co wie, i uzupełnia później.
- Zawiadomienia pacjentów. Jeśli naruszenie może być dla nich naprawdę groźne, a przy PESELu połączonym z danymi o zdrowiu trudno twierdzić inaczej, przychodnia musi poinformować każdego z osobna (art. 34 RODO). Wpis na stronie internetowej, którą i tak mało kto odwiedza, co do zasady nie wystarczy.
Takie zawiadomienie ma być napisane prostym językiem i odpowiadać na pięć pytań, czyli co się stało, czym to grozi, co placówka z tym zrobiła, co może zrobić pacjent i do kogo kierować dalsze pytania. Tyle z teorii, którą warto zapamiętać, bo za chwilę przyłożymy ją do prawdziwego SMSa.
12 sierpnia Prezes UODO przypomniał o tych obowiązkach wszystkim placówkom korzystającym z MyDr, a na prośbę Naczelnej Izby Lekarskiej przekazał im gotowy wzór zawiadomienia, z listą zaleceń dla pacjenta, w tym z zastrzeżeniem numeru PESEL.
Jak trafiliśmy do tej historii, czyli telefon z redakcji
Wzór wzorem, a życie życiem. Zrzuty ekranu, które przysłał nam reporter, pokazywały dokładnie to, co opisaliśmy wyżej, tylko z różnych miast i od różnych administratorów.
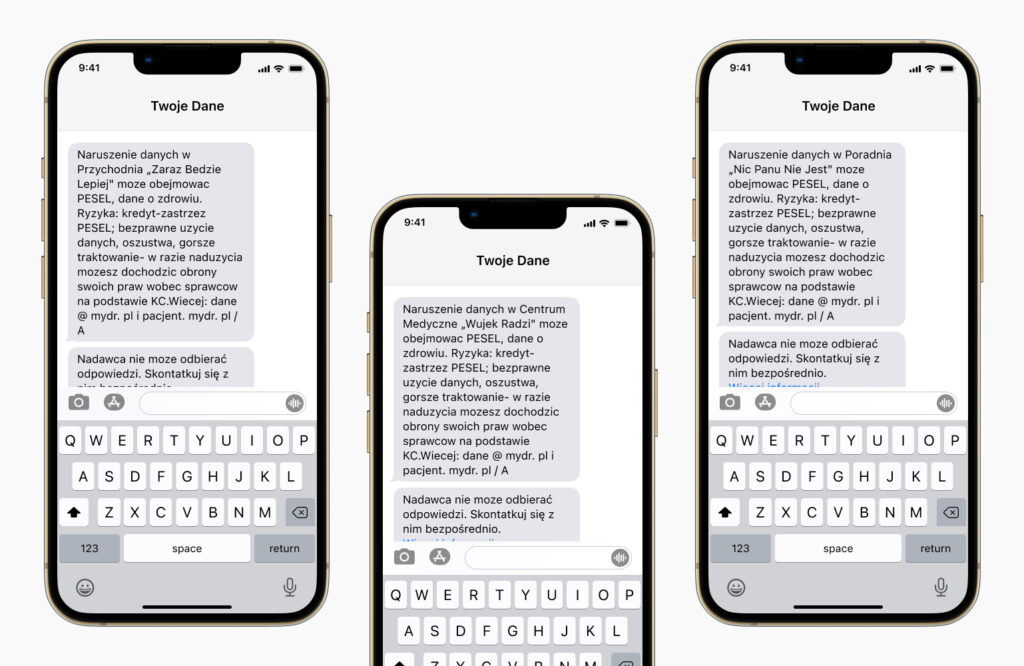
Reszta drogi do nas była już prosta i nie wymagała żadnego dziennikarskiego śledztwa, bo wystarczyło zrobić to, co zrobiłby każdy z telefonem w ręku, czyli wpisać te dwa słowa w wyszukiwarkę. Na pierwszym miejscu wyskakuje twojedane.pl, a za tą stroną stoi firma z Zielonej Góry, która zajmuje się IT i, jak na złość, właśnie ochroną danych. Z punktu widzenia dziennikarza trop był aż nadto logiczny i dobrze, że postanowił go sprawdzić, zamiast od razu puścić w eter.
Wyjaśniliśmy więc, że z całą sprawą łączy nas wyłącznie zbieżność nazw, i przy okazji opowiedzieliśmy, jak w ogóle mogło do niej dojść. Ten mechanizm warto znać, bo dotyczy każdego SMSa, jaki dostajesz od banku, kuriera, urzędu czy przychodni.
Jak działa nadpis w SMSie
Kiedy firma wysyła wiadomości masowo, przez tak zwaną bramkę SMS, nie musi podpisywać się numerem telefonu, bo zamiast niego może wpisać dowolną nazwę, w branży nazywaną nadpisem, i to właśnie ona pojawi się na Twoim telefonie jako nadawca. Nadpis ma maksymalnie jedenaście znaków, wpisuje się go ręcznie w panelu bramki i jeśli nie jest to nazwa zastrzeżona, może użyć go każdy, kto ma dostęp do takiej usługi. Z tego właśnie powodu oszuści od lat podpisują się nazwami banków i firm kurierskich.
Skoro wiadomości z tysięcy placówek były identyczne, nadpis „Twoje Dane” nie mógł być tysiącem osobnych pomysłów, na które wpadło tysiąc różnych placówek tego samego dnia, tylko musiał być jedną decyzją. I rzeczywiście tak było, ponieważ MyDr udostępniło placówkom narzędzie do wysyłki powiadomień SMS i e-mail razem z proponowaną treścią zawiadomienia, a placówkom pozostało jedynie dopisać własną nazwę i uruchomić wysyłkę. Nadpis miał zapewne od razu sygnalizować, czego dotyczy wiadomość, czyli Twoich danych, i z perspektywy osoby, która go wymyślała, było to całkiem logiczne. Problem w tym, że w telefonie pole nadawcy nie jest tematem wiadomości. Odbiorca czyta je jako odpowiedź na pytanie „kto do mnie pisze”, a odpowiedź, jaką dostał, brzmiała mniej więcej tak, że pisze ktoś anonimowy, pod nazwą, jaką mógłby wpisać każdy. Dokładnie tak może wyglądać phishing. I miliony odbiorców zrobiły z nim to, co robi się z podejrzanym SMSem, czyli część skasowała, a część zaczęła szukać o co tu chodzi.
Skąd macie moje dane? Tydzień w roli infolinii
W ten sposób część z nich znalazła nas. Telefon z redakcji był tylko początkiem. Przez kolejne dni to samo, co zrobił dziennikarz, robiły dziesiątki zwykłych ludzi, czyli wpisywały „twoje dane” w wyszukiwarkę, trafiały na naszą stronę twojedane.pl i dzwoniły albo pisały przez formularz kontaktowy. Jedni przestraszeni, inni bardzo zdenerwowani, bo z ich punktu widzenia właśnie znaleźli firmę, która ma ich dane. Pytania powtarzały się niemal słowo w słowo:
- „Skąd macie moje dane?”
- „Na jakiej podstawie je przetwarzacie?”
- „Jaki podmiot przekazał państwu moje dane?”
- „Dlaczego to wygląda jak jakiś scam?”
- „Czemu w tej wiadomości nie ma polskich znaków?”
- „Co ja mam teraz z tym zrobić?”
Odpowiadaliśmy każdemu to samo, że to nie my, nie mamy żadnych danych pacjentów, a wiadomość pochodzi od przychodni, z której korzystasz. Tłumaczyliśmy, jak działa nadpis w SMSie, odsyłaliśmy do własnej placówki i do bezpiecznedane.gov.pl. Na kilka dni zamieniliśmy się w infolinię sprawy, w której nie braliśmy udziału.
Warto się tej liście pytań przyjrzeć, bo to nie są pytania o nas. To pytania, na które powinien odpowiedzieć sam SMS. Kto pisze, skąd ma dane, co się stało i co robić. Każde z nich to luka w zawiadomieniu, którą odbiorca próbował załatać u pierwszej firmy, jaką znalazł w wyszukiwarce. Pora więc przyjrzeć się samemu zawiadomieniu.
Co poszło nie tak, skoro wszystko było zgodnie z przepisami
To jest sedno całej historii. Wiadomość była legalna, obowiązkowa i zawierała większość tego, czego wymaga RODO. Formalnie wszystko się zgadzało. W praktyce zostawiła ludzi z pytaniem, o co właściwie chodzi. Oto jej treść, z pominięciem nazwy placówki:
Naruszenie danych w [Nazwa placówki] moze obejmowac PESEL, dane o zdrowiu. Ryzyka: kredyt-zastrzez PESEL; bezprawne uzycie danych, oszustwa, gorsze traktowanie- w razie naduzycia mozesz dochodzic obrony swoich prac wobec sprawcow na podstawie KC.Wiecej: dane @ mydr. pl i pacjent. mydr. pl / A
Przeczytaj to raz oczami osoby, która nie pracuje w IT ani w kancelarii. A potem po kolei:
- Nadawca, który nic nie mówi. „Twoje Dane” nie identyfikuje placówki. Pacjent powinien w tym miejscu zobaczyć nazwę swojej przychodni.
- Brak polskich znaków. SMS z ogonkami mieści 70 znaków zamiast 160, więc kosztuje dwa albo trzy razy więcej. Odbiorca tego nie wie. Widzi tekst bez ogonków i myśli o oszuście.
- Linki do strony, której pacjent nie zna. Adresy w domenie mydr.pl, zapisane ze spacjami. Dla większości odbiorców MyDr to nazwa widziana pierwszy raz w życiu, więc obca firma każe im wejść na obcą stronę. Tak zaczyna się każde oszustwo „na link”.
- Nie wiadomo, co się stało. „Naruszenie danych w [Nazwa placówki]” brzmi, jakby coś wydarzyło się w przychodni. Ani słowa o włamaniu u dostawcy. Nasza inspektorka ochrony danych, Izabela Gorwa, zwraca uwagę, że RODO wymaga opisania charakteru naruszenia, a to zdanie pasuje zarówno do ataku na serwer, jak i do teczek wyniesionych z rejestracji.
- Brak informacji, co placówka zrobiła po swojej stronie. Pacjent dostaje listę zadań dla siebie, ale ani słowa o tym, jakie środki podjęła przychodnia albo jej dostawca.
- Brak zdania „czego nie będziemy robić”. Jedno zdanie, że placówka nie będzie prosić SMSem ani telefonicznie o dodatkowe dane, hasła czy pieniądze, odbiera oszustom najprostszy scenariusz.
- Fatalny moment. Równolegle z zawiadomieniami zaczęły krążyć prawdziwe oszustwa: wiadomości podszywające się pod lekarzy i wyłudzające „dopłaty do recept”, o czym ostrzegali prawnicy w mediach. Prawdziwe zawiadomienie, które wygląda jak oszustwo, uczy ludzi ignorować także te prawdziwe. A oszustwo, które wygląda jak zawiadomienie, dostaje wiarygodność za darmo.
Nie piszemy tego, żeby wskazać palcem konkretną przychodnię. Placówki dostały narzędzie z gotową treścią, w której zmieniał się tylko wstęp z ich nazwą, i trudno mieć do nich pretensje, że z niego skorzystały. W tym samym tygodniu musiały zrobić coś, czego większość z nich nigdy nie robiła, a dostawca właśnie podał im rozwiązanie na tacy. Problem jest inny. Jeden komunikat, przygotowany raz, poszedł w tej samej formie do milionów ludzi. Gdyby na etapie szablonu ktoś zadał jedno pytanie, „czy to wygląda jak wiadomość od mojej przychodni, czy jak scam?”, odpowiedź naprawiłaby wszystkie wysyłki naraz.
Wyciek danych z MyDr, co zrobić jeśli mogło dotyczyć Ciebie
Jeśli taka wiadomość przyszła na Twój telefon albo leczysz się w przychodni, która mogła korzystać z MyDr, wystarczy pięć rzeczy.
- Sprawdź, zanim klikniesz. Nie wchodź w linki z SMSa i nie oddzwaniaj na numer z wiadomości. Zadzwoń do przychodni na numer z jej strony i zapytaj wprost, czy wysyłała zawiadomienie i czy Twoje dane mogły być objęte incydentem.
- Zajrzyj na bezpiecznedane.gov.pl. Rządowa wyszukiwarka, w której po zalogowaniu sprawdzisz, czy Twój PESEL, numer telefonu lub e-mail pojawiły się w znanych wyciekach, także w tym z MyDr.
- Zastrzeż PESEL. W mObywatelu, w urzędzie gminy albo w bankowości elektronicznej. Blokuje między innymi zaciągnięcie kredytu na Twoje dane, a na czas, gdy PESEL jest potrzebny, można je cofnąć. To najskuteczniejszy pojedynczy krok po wycieku.
- Spodziewaj się kolejnych prób. Po każdym dużym wycieku rusza fala oszustw: „dopłata do recepty”, „potwierdź dane”, „przychodnia prosi o weryfikację”. Prawdziwa placówka nie poprosi SMSem o pieniądze ani o dane.
- Zachowaj zawiadomienie i nie zmieniaj numeru. SMS od administratora to dowód, że Cię poinformowano. Zmiana numeru nie cofa wycieku pozostałych danych; zmień za to hasła tam, gdzie logujesz się tym samym e-mailem, i włącz uwierzytelnianie dwuskładnikowe.
Otrzymanie zawiadomienia nie oznacza, że Twoje dane na pewno wyciekły, a wyciek nie oznacza, że są dostępne w internecie dla każdego. To poważne, ale nie jest to powód do paniki. Jest to powód do zastrzeżenia PESELu.
Trafiasz do nas przez pomyłkę, ale skoro lektura doprowadziła Cię aż tutaj, to może warto wiedzieć, kto po drugiej stronie odbierał telefony.
Najczęstsze pytania (FAQ)
Wiadomości, które widzieliśmy, były prawdziwymi zawiadomieniami od placówek medycznych, wysyłanymi na podstawie art. 34 RODO. Nie da się jednak tego rozstrzygnąć po samym wyglądzie SMSa, bo nadpis „Twoje dane” może wpisać każdy nadawca. Zweryfikuj wiadomość, dzwoniąc do przychodni na numer z jej strony internetowej, nie z SMSa, i nie klikaj w linki.
Numer podałeś/łaś prawdopodobnie przy rejestracji jako pacjent. Przychodnia jest administratorem Twoich danych i po naruszeniu, które może powodować wysokie ryzyko, ma obowiązek zawiadomić Cię indywidualnie. SMS, e-mail albo list to dopuszczalne formy takiego zawiadomienia.
Potwierdzono nieuprawniony dostęp do systemów MyDr, a Ministerstwo Cyfryzacji oszacowało skalę incydentu. Na dzień pisania artykułu nie było jednak sygnałów, że dane krążą w sieci. Wyciek oznacza utratę kontroli nad danymi, nie ich publiczną publikację. Aktualny stan sprawdzisz w bezpiecznedane.gov.pl i w komunikatach UODO.
Numeru PESEL co do zasady nie da się zmienić z powodu wycieku. Zamiast tego zastrzeż go w mObywatelu, banku lub urzędzie. Zmiana numeru telefonu zwykle nie ma sensu, bo nie cofa wycieku pozostałych danych.
Nie. Twojedane.pl to nasza strona poświęcona usługom RODO. Nie prowadzimy wysyłek SMS do pacjentów i nie mamy ich danych. Zbieżność nazwy strony z nadpisem użytym w zawiadomieniach wysyłanych w imieniu placówek medycznych doprowadziła do pomyłki, którą opisujemy w tym artykule.


